2FA bei Giropay-Casinos: über das TAN-Verfahren hinaus zur modernen Multi-Faktor-Authentifizierung
 Verfügbar in DE
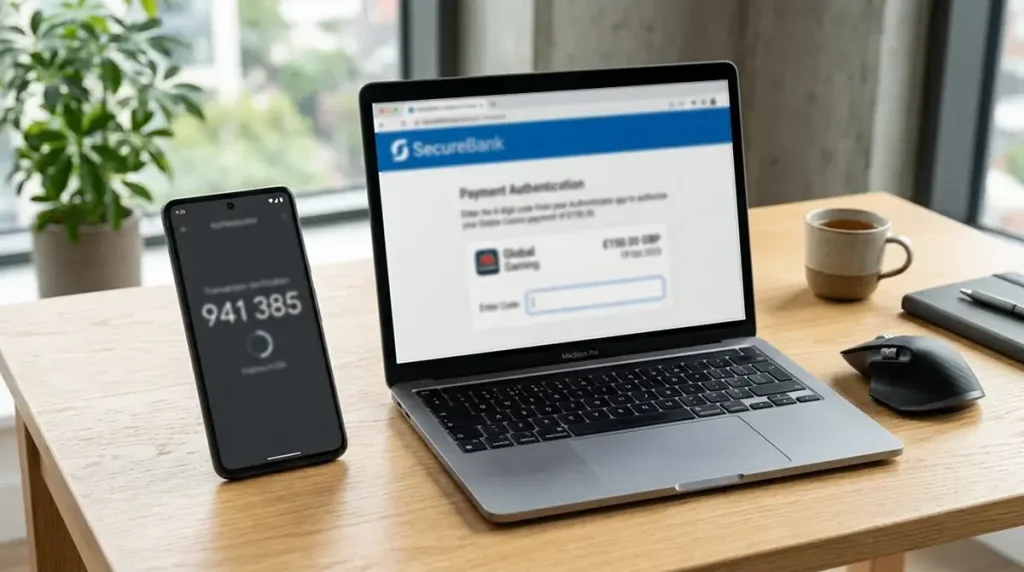
Vor einigen Jahren hörte ich in einem Bankenforum den Satz, der mir hängen blieb: „Eine TAN ist 2FA, aber nicht jede 2FA ist eine TAN.“ Genau dieser Unterschied prägt die Sicherheitsarchitektur moderner Casino-Zahlungen. Zu Giropay-Zeiten verbarg sich die Multi-Faktor-Logik hinter einem einzigen vertrauten Begriff. Heute, in einer Welt aus pushTAN, Authenticator-Apps, Passkeys und Biometrie, ist 2FA der Sammelbegriff für eine ganze Familie verwandter Konzepte. Wer das auseinanderhält, erkennt schneller, welcher Anbieter es mit der Sicherheit ernst meint.
2FA und TAN — wo der Unterschied liegt
Eine simple Definition als Einstieg: Zwei-Faktor-Authentifizierung bedeutet, dass eine Identität durch zwei voneinander unabhängige Faktoren bestätigt wird. Diese Faktoren stammen aus drei Kategorien — Wissen, Besitz und Inhärenz. Wissen ist das Passwort. Besitz ist das Smartphone oder der Hardware-Token. Inhärenz ist die Biometrie.
Die TAN ist nur eine Spielart der Besitz-Kategorie. Wer eine TAN erhält oder generiert, beweist, dass er Zugriff auf das angemeldete Mobilfunkgerät oder den chipTAN-Generator hat. In Kombination mit dem PIN-basierten Bankzugang ergibt sich daraus eine vollständige 2FA — Wissen plus Besitz. Das funktioniert seit über zwei Jahrzehnten und ist bis heute der Goldstandard für Banküberweisungen in Deutschland, weil Wero und SEPA Instant mit den 46 Millionen Wero-Nutzern in Europa weiterhin auf diesem Prinzip aufbauen.
Was sich verändert hat, ist die Bandbreite der akzeptierten Faktoren. Die EU-Zahlungsdiensterichtlinie PSD2 verlangt seit 2019 Strong Customer Authentication — zwei unabhängige Faktoren aus zwei verschiedenen Kategorien. Eine SMS-TAN allein ist heute regulatorisch grenzwertig, weil sie als Besitz-Faktor gilt und das SS7-Protokoll des Mobilfunknetzes potenziell anfällig ist. App-basierte Bestätigungen oder Biometrie haben sie deshalb verdrängt.
Casino-spezifische 2FA-Szenarien
In meiner Tätigkeit teste ich regelmäßig den Login-Pfad von lizenzierten DE-Casinos und stelle fest: 2FA passiert nicht nur an der Zahlung, sondern an mindestens drei verschiedenen Stellen. Wer die Architektur versteht, versteht auch, warum manche Anbieter nervtötend wirken und andere reibungslos.
Erstens beim Account-Login. Lizenzierte Anbieter verlangen 2026 zunehmend einen zweiten Faktor beim Anmelden — eine Bestätigung per E-Mail-Code, eine Authenticator-App oder eine SMS. Das schützt das Spielerkonto unabhängig von der Zahlungs-2FA. Wer das Casino-Passwort verliert, hat damit noch keinen Vollzugriff verloren.
Zweitens bei der Einzahlung. Die SCA-konforme Authentifizierung bei der Banktransaktion ist eigenständig — sie passiert in der Banking-App oder über die Trustly-Brücke und gilt nur für diese eine Transaktion. Drittens bei der Auszahlung. Hier verlangen viele Anbieter eine zusätzliche Bestätigung über E-Mail oder SMS, bevor der Auftrag überhaupt im Casino-Backend für die Bank-Initiierung freigegeben wird. Das ist die Stelle, an der die KYC-Vollverifikation faktisch geprüft wird.
Drei unabhängige 2FA-Schichten an einer Spielsitzung mögen umständlich klingen, sind aber das, was im regulierten Markt zwischen einem sicheren und einem nachlässigen Anbieter unterscheidet. Wer eine dieser Schichten überspringt, spart sich auf Kosten der Spieler die Compliance-Arbeit.
Mir fällt in Tests häufig auf, dass Anbieter die Login-2FA optional anbieten — nicht standardmäßig aktiviert. Das ist eine bewusste UX-Entscheidung, die Conversion gegen Sicherheit abwägt. Wer in den Account-Einstellungen die optionale 2FA selbst einschaltet, gewinnt einen erheblichen Schutz, der für jeden modernen Account selbstverständlich sein sollte. Diesen Schritt überspringen die meisten Spieler — und genau hier setzen kompromittierte Konten am häufigsten an.
App-Authenticator gegen SMS und Hardware-Token
Eine Frage, die mir immer wieder gestellt wird: welche 2FA-Variante ist 2026 die sicherste? Die Antwort hängt vom Anwendungsfall ab, aber es gibt eine klare Hierarchie.
SMS-TAN steht am unteren Ende. Sie ist bequem, weit verbreitet und akzeptiert SCA, aber die Schwachstellen des Mobilfunknetzes — SIM-Swapping, SS7-Angriffe, Phishing über gefälschte Carrier-Nachrichten — machen sie zur am leichtesten kompromittierbaren Methode. Die meisten deutschen Großbanken haben sie für sicherheitskritische Funktionen schrittweise abgekündigt, das aus gutem Grund.
App-Authenticator wie pushTAN, Google Authenticator oder die spezifischen Banking-Apps stehen in der Mitte. Sie generieren die Codes lokal im Gerät, sind nicht über das Mobilfunknetz angreifbar und koppeln den Code an die Transaktionsdaten. Der Code wechselt typischerweise alle 30 Sekunden, und ein Angreifer müsste physischen Zugriff auf das Gerät plus PIN oder Biometrie für die App haben.
Hardware-Token und Passkeys stehen am oberen Ende. Ein Yubikey oder ein FIDO2-Passkey ist kryptographisch an die Domain gebunden — eine Phishing-Seite kann ihn nicht missbrauchen, selbst wenn der Nutzer auf den Trick hereinfällt. Im Casino-Bereich ist diese Variante 2026 noch selten, gewinnt aber bei Premium-Anbietern an Boden. Wer maximale Sicherheit sucht, fragt seine Hausbank explizit nach FIDO2-Unterstützung.
Ein Aspekt, der oft übersehen wird: die Wahl der 2FA-Variante ist nicht nur eine Frage des Sicherheitsniveaus, sondern auch der Wiederherstellbarkeit. Wer sein Smartphone verliert, dessen pushTAN-App damit weg ist, steht vor einem Reaktivierungsprozess, der bei manchen Banken Tage braucht. Hardware-Token erlauben eine Backup-Strategie mit zwei physischen Geräten. Authenticator-Apps lassen sich teilweise per verschlüsseltem Cloud-Backup übertragen. Die SMS-TAN ist in dieser Hinsicht am robustesten, weil sie an die Rufnummer hängt — was gleichzeitig ihre größte Schwäche ist. Jede Sicherheits-Architektur hat einen Kompromiss eingebaut, und es lohnt sich, den eigenen Kompromiss bewusst zu wählen.
2FA bei Wero und Instant Payments
Mit Wero, dem offiziellen EPI-Nachfolger von Giropay mit über 46 Millionen Nutzern in Europa zum Stand November 2025, kommt eine 2FA-Logik ins Spiel, die mobile-first gedacht ist. Wero hat keine eigene TAN-Maske mehr im klassischen Sinn — die Authentifizierung läuft vollständig in der Banking-App des Nutzers ab, kombiniert mit Biometrie. Das ist die konsequenteste Umsetzung von SCA, die derzeit im europäischen A2A-Zahlungsverkehr existiert.
Für die operative Seite des iGaming hat das Folgen, die über reine Sicherheit hinausgehen. Wie Mina Mitkova, COO bei Paymix Pro, im Januar 2026 gegenüber iGaming Business zusammenfasste: „SEPA Instant fundamentally improves liquidity management for iGaming operators allowing them to optimise cash flow, reduce reliance on prefunding as well gaining greater visibility over incoming and outgoing funds.“ Die Kombination aus garantierter 10-Sekunden-Wertstellung und kryptographisch sauberer 2FA verändert die Bilanzplanung von Operatoren — und damit indirekt das, was Spieler an Auszahlungsgeschwindigkeit erleben.
Für Spieler bedeutet das einen sichtbaren Komfortgewinn. Eine Wero-Einzahlung mit biometrischer Bestätigung läuft schneller als eine klassische pushTAN-Eingabe, ist regulatorisch gleichwertig und reduziert die Phishing-Angriffsfläche praktisch auf null. Was zu Giropay-Zeiten der Goldstandard war, wird mit Wero und vergleichbaren Instant-Payment-Schienen zum neuen Mindeststandard.
Was am Ende bleibt: 2FA ist 2026 kein Marketing-Begriff, sondern ein regulatorisch verankerter Schutzpfad mit drei Schichten — Account, Einzahlung, Auszahlung. Wer das versteht, wählt nicht nach Logo, sondern nach Architektur. Die nächste technische Ebene, die meist im selben Atemzug genannt wird, ist die kryptographische Übertragungs-Schicht selbst — ein Blick auf AES-256 und die technische Verschlüsselung rundet das Bild ab.