Das TAN-Verfahren bei Giropay-Casinos: wie es funktionierte, warum es Standard war und was an seine Stelle tritt
 Verfügbar in DE
Wenn ich an die ersten Jahre meiner Tätigkeit zurückdenke, fällt mir keine andere Sicherheitsfunktion ein, die so leise allgegenwärtig war wie die TAN. Niemand sprach über sie. Niemand bewarb sie. Sie war einfach da, jeden Tag, in jeder Banktransaktion. In Giropay-Casinos lieferte sie das schmale, aber entscheidende Vertrauensband zwischen Spielerwunsch und Banküberweisung. Heute, nach dem Ende von Giropay und der Verbreitung modernerer Authentifizierungsverfahren, lohnt sich ein nüchterner Blick zurück — weil das, was funktioniert hat, im Kern weiterlebt, nur unter anderem Namen.
Was eine TAN ist und welche Varianten es gab
Ein Detail, das viele Spieler überrascht: die Transaktionsnummer existierte in Deutschland bereits in den späten Neunzigern, lange bevor jemand vom Online-Casino sprach. Sie war die Antwort auf eine einfache Frage des Online-Bankings — wie weist ein Kunde nach, dass er eine bestimmte Überweisung wirklich autorisiert?
Die erste Generation war die iTAN. Der Kunde bekam einen Papierbogen mit nummerierten Codes und gab den passenden Code zur angefragten Position ein. Das funktionierte, war aber anfällig für Phishing — Angreifer konnten den Kunden auf gefälschten Seiten zur Eingabe einer beliebigen TAN-Position bewegen. Daraus entwickelte sich die mTAN oder smsTAN: der Code kam per SMS direkt auf das Mobiltelefon, gebunden an die Transaktionsdaten. Die nächste Stufe war die chipTAN — ein eigenes kleines Gerät, das Transaktionsdaten optisch von der Banking-Maske einlas und einen kontextspezifischen Code generierte. Die heutige Standardvariante ist die pushTAN, eine App-basierte Bestätigung im selben Smartphone-Ökosystem.
Was die Varianten gemeinsam hatten: jeder Code war kontextgebunden, einmal verwendbar und zeitlich begrenzt. Wer eine TAN abfing, konnte sie nicht für eine andere Transaktion verwenden. Diese Eigenschaft machte das Verfahren zum Goldstandard der deutschen Banküberweisung — und damit zur Sicherheitsgrundlage jedes Giropay-Casinos.
Giropay und TAN in der Praxis
Mir hat ein Bekannter aus der Zahlungsabteilung einer deutschen Großbank einmal erklärt, warum Giropay technisch eleganter war als Sofortüberweisungs-Konkurrenten. Der Unterschied lag in der TAN-Architektur. Bei Giropay blieb die TAN-Erzeugung und -Prüfung vollständig im System der eigenen Hausbank. Das Casino sah nie eine TAN, das Giropay-Backend selbst sah nie eine TAN. Beide bekamen nur eine erfolgreiche Bestätigung vom Banksystem zurück.
Das war kein technisches Detail, sondern ein architektonischer Schutzschild. Bei klassischen Sofortüberweisungs-Modellen früherer Generationen tippte der Kunde seine TAN auf einer Drittseite ein — die war zwar verschlüsselt, aber die TAN passierte ein fremdes System. Bei Giropay nie. Die 45 Millionen registrierten Nutzer, die Giropay zum Zeitpunkt der Abschaltung verzeichnete, lieferten viele Millionen TAN-Bestätigungen pro Monat ab — ausschließlich in der Anmeldemaske ihrer eigenen Bank.
Genau diese Trennung erklärt, warum Giropay-Casinos eine niedrigere Phishing-Quote hatten als methodisch breitere Anbieter. Wer die Banklogin-Maske der Sparkasse oder Volksbank sah, sah eine vertraute Umgebung. Eine gefälschte Phishing-Seite hätte die Bank-Domain spoofen müssen, was technisch deutlich schwieriger ist als das Imitieren einer freistehenden Zahlungsmaske.
Diese Architektur hatte allerdings eine Schwäche, die selten thematisiert wurde: sie verließ sich vollständig auf die Sicherheitsstandards der jeweiligen Hausbank. Ein Spieler mit einer kleinen Direktbank, die ihr Online-Banking technisch lieblos pflegte, war schlechter geschützt als ein Sparkassen-Kunde mit pushTAN-App. Giropay selbst konnte diese Heterogenität nicht ausgleichen — sie war Teil des Modells.
PSD2 und Strong Customer Authentication
Die EU-Zahlungsdiensterichtlinie PSD2 hat 2019 die Spielregeln für die TAN dauerhaft verändert. Sie führte verpflichtend die Strong Customer Authentication ein — kurz SCA. Ab diesem Zeitpunkt durfte keine Banktransaktion mehr ohne zwei unabhängige Faktoren autorisiert werden: etwas, das der Kunde weiß (PIN, Passwort), etwas, das er hat (Smartphone, TAN-Generator), oder etwas, das er ist (Biometrie).
Für Giropay-Casinos bedeutete das eine doppelte Schicht. Der Kunde meldete sich mit PIN bei seiner Bank an (Wissen) und bestätigte die Transaktion mit einem TAN-Code aus der pushTAN-App oder dem chipTAN-Generator (Besitz). Diese Kombination galt regulatorisch als sichere Kunden-Authentifizierung. Die EU-Instant-Payments-Regulation aus 2024 hat diese Grundlage übernommen und erweitert — auch eine SEPA-Instant-Zahlung in zehn Sekunden muss zwei unabhängige Faktoren passieren.
SCA hat einen Nebeneffekt erzeugt, der Spielern selten bewusst ist: das Verfahren ist nicht nur Schutz vor Betrug, sondern auch eine regulatorische Verpflichtung des Casinos. Ein Anbieter, der eine Bankzahlung ohne SCA verbuchen würde, verstieße gegen europäisches Zahlungsrecht. Das ist der Grund, warum es im lizenzierten Markt keine Bankmethoden ohne TAN-Schritt gibt — die Pflicht liegt nicht bei der Banking-App, sondern beim regulatorischen Rahmen.
Eine Ausnahme bilden Bagatellbeträge unter 30 Euro im stationären Handel sowie wiederkehrende Buchungen mit demselben Empfänger. Für Casino-Einzahlungen greift keine dieser Ausnahmen — jede einzelne Transaktion durchläuft die volle SCA-Schicht, weil jede Buchung als eigenständiger Autorisierungsakt gilt. Wer mehrere Einzahlungen in einer Sitzung tätigt, wird mehrfach durch dieselbe Bestätigungs-Schleife geführt. Das ist regulatorisch beabsichtigt und keine Schikane des Casino-Backends.
Die TAN in heutigen Bank-Direkt-Zahlungen
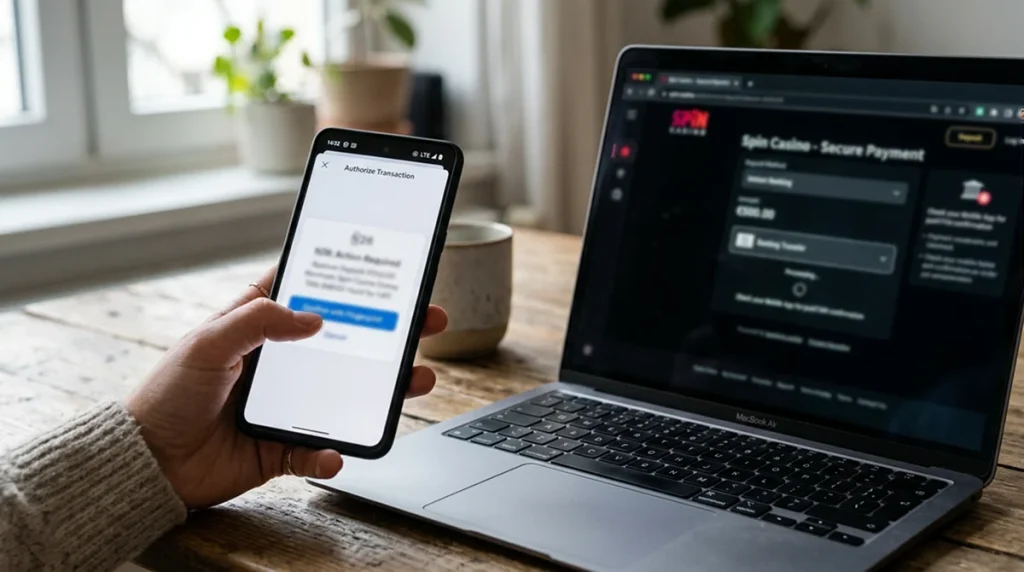
Wer heute in einem GGL-lizenzierten Casino über SEPA Instant, Trustly oder Klarna einzahlt, durchläuft denselben TAN-Schritt wie zu Giropay-Zeiten — nur an einer anderen Stelle. Die Code-Eingabe ist von der Giropay-Maske direkt in die eigene Banking-App umgezogen. Was wie eine kosmetische Veränderung wirkt, ist regulatorisch ein deutlicher Fortschritt.
Bei einer Trustly-Einzahlung leitet das Casino zur Trustly-Maske, die wiederum zur Bank-Login-Seite weiterleitet. Dort meldet sich der Spieler an, bestätigt die Transaktion mit pushTAN oder Biometrie und wird durch das Trustly-Backend zurück ins Casino geführt. Bei SEPA Instant über die hauseigene Banking-App entfällt der mittlere Schritt — der Spieler bestätigt die Überweisung direkt im App-Kontext seines Smartphones. Klarna kombiniert beide Ansätze, je nachdem, ob die Hausbank die direkte App-Anbindung unterstützt.
Die Variante, die ich persönlich am elegantesten finde, ist die Bestätigung über App-Authentifikatoren. Statt eine SMS abzuwarten oder einen chipTAN-Generator zu zücken, öffnet sich die Banking-App im selben Smartphone und fragt die Bestätigung biometrisch ab — Fingerabdruck oder Gesichtserkennung. Das genügt SCA, ist schnell und entkoppelt den Code-Pfad vollständig vom Mobilfunknetz. Die SMS-TAN gilt 2026 in vielen Banken nur noch als Übergangslösung, weil sie über das SS7-Protokoll potenziell anfälliger ist als eine app-basierte Bestätigung.
Was bleibt, ist eine erstaunliche Kontinuität. Das TAN-Prinzip — kontextgebundener Einmalcode, kombiniert mit einem zweiten Faktor — hat alle Zahlungsdienste überlebt, die es einsetzten. Giropay ist verschwunden, die TAN nicht. Sie hat nur das Gehäuse gewechselt. Wer dieses Prinzip einmal verstanden hat, versteht auch die heutigen Sicherheitsstandards der Bankzahlung im Casino. Für die nächstgelegene technische Schicht — die Mehr-Faktor-Authentifizierung in ihrer modernen Form — empfiehlt sich ein Blick auf 2FA und die Sicherheitsstandards heute.